Serveur Web
En bref
Cet écran définit comment le connecteur est joignable : modes d'écoute (ports standard, EasyConnect, ou les deux), adresses et ports, certificat HTTPS, hôtes autorisés, proxys de confiance, et trois options de l'API : l'outil de test, les écritures de l'API v2 et les requêtes SQL brutes.
Accéder à l'écran
Menu latéral › groupe Général › Serveur Web. Sur une installation neuve, le mode d'écoute est réglé par l'étape Accessibilité de l'assistant de premier lancement.
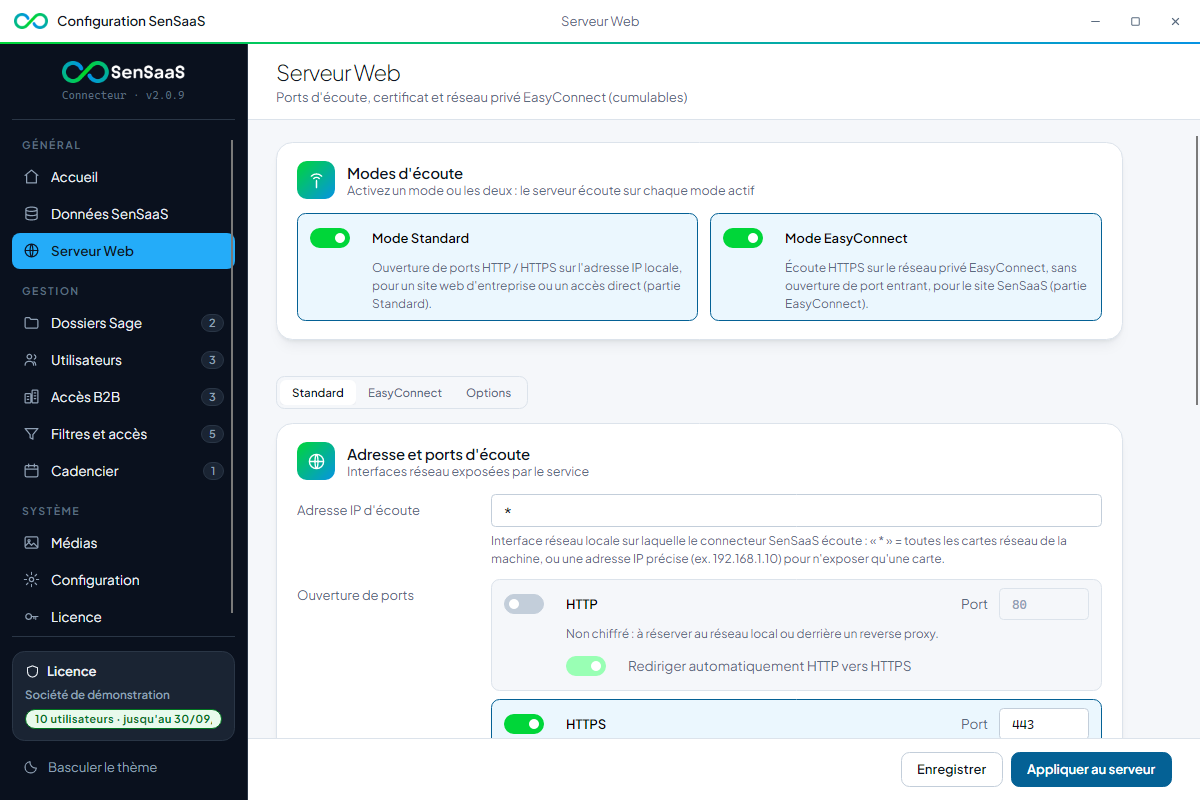
L'écran se lit de haut en bas :
- la section Modes d'écoute, avec ses deux interrupteurs ;
- un groupe de trois boutons, Standard, EasyConnect et Options, qui affiche la partie correspondante de l'écran ;
- en bas, une barre fixe avec le message de statut et les boutons Enregistrer et Appliquer au serveur.
Les modes d'écoute
Deux interrupteurs cumulables : le serveur écoute sur chaque mode actif.
| Mode | Description |
|---|---|
| Mode Standard | Ouverture de ports HTTP / HTTPS sur l'adresse IP locale, pour un site web d'entreprise ou un accès direct. Réglé dans la partie Standard. |
| Mode EasyConnect | Écoute HTTPS sur le réseau privé EasyConnect, sans ouverture de port entrant, pour la webapp SenSaaS. Réglé dans la partie EasyConnect, décrite dans EasyConnect. |
Au moins une écoute doit rester active.
Partie Standard
Adresse et ports d'écoute
| Champ | Rôle |
|---|---|
| Adresse IP d'écoute | Interface réseau sur laquelle le connecteur écoute : * pour toutes les cartes réseau, ou une adresse précise (par exemple 192.0.2.10) pour n'exposer qu'une carte |
| HTTP + Port | Écoute non chiffrée : à réserver au réseau local ou derrière un proxy inverse |
| Rediriger automatiquement HTTP vers HTTPS | Actif seulement si le port HTTP est ouvert |
| HTTPS + Port | Écoute chiffrée (certificat ci-dessous), requise pour une exposition sur Internet |
| IP / URL d'appel | Adresse publique par laquelle les clients (webapp, application) joignent ce serveur : nom de domaine ou IP externe, avec le schéma et le port si besoin. Sert à construire les liens (outil de test, documents) ; ce n'est pas une adresse d'écoute |
| Hôtes autorisés | Noms d'hôte acceptés dans l'en-tête Host des requêtes (protection contre l'usurpation d'hôte), séparés par des points-virgules ; * accepte tout |
| Proxys de confiance | Adresses IP ou réseaux CIDR des proxys inverses placés devant le connecteur, un par ligne ; vide = aucun proxy |
Valeurs par défaut de la configuration : adresse *, HTTPS activé sur 443, HTTP désactivé sur 80,
redirection activée, hôtes autorisés *. Quand l'assistant de premier lancement configure le mode
EasyConnect, il coupe les écoutes HTTP et HTTPS standard ; vous pouvez les réactiver ici.
Proxys de confiance : à laisser vide sans proxy
Tant que ce champ est vide, les en-têtes transmis par un intermédiaire sont ignorés : c'est le réglage sûr, en exposition directe comme via EasyConnect. Renseigné, l'adresse réelle du client transmise par ces proxys fait foi, notamment pour la limitation de débit. Redémarrage du service requis. Voir Sécurité du connecteur.
Certificat de sécurité
| Champ | Rôle |
|---|---|
| Utiliser Let's Encrypt (sinon certificat local .pfx) | Bascule vers un certificat Let's Encrypt ; les champs du certificat local sont alors grisés |
| Emplacement (.pfx) | Nom du fichier de certificat local (sensaas.pfx par défaut) |
| Mot de passe | Mot de passe protégeant le certificat (saisie masquée) |
| Durée (ans) | Validité du certificat auto-signé généré (10 ans par défaut) |
Le bouton Générer le certificat, dans cette section, produit un certificat auto-signé à l'emplacement indiqué.
Partie EasyConnect
Raccordement du serveur au réseau privé EasyConnect et choix du port d'écoute. Voir EasyConnect.
Partie Options
Ces options valent pour les deux modes d'écoute. Toutes demandent un redémarrage du service.
| Option | Effet | Par défaut |
|---|---|---|
| Activer l'outil de test / debug de l'API | Publie une interface de test de l'API dans le navigateur ; l'écran affiche alors le lien API v2 : (adresse terminée par /test/#api-sensaas-v2), qui l'ouvre d'un clic |
Désactivée |
| Autoriser les écritures API v2 | Ouvre toutes les routes d'écriture de l'API v2 (articles, tiers, documents, écritures…) aux utilisateurs autorisés ; désactivée, elles répondent 503 | Activée |
| Autoriser les requêtes SQL brutes | Donne à l'appelant un accès en lecture à la base Sage : sa requête est réécrite avec ses filtres de données (collaborateur, filtres par dossier, profil ou utilisateur) et refusée si elle ne peut pas l'être ; les colonnes masquées restent masquées. Les requêtes refusées sont détaillées dans les journaux | Activée |
Trois options à régler en connaissance de cause
L'outil de test expose la documentation et les schémas de l'API et permet d'exécuter des requêtes : ne l'activez qu'en environnement de confiance. Les écritures v2, ouvertes par défaut, permettent de modifier les données Sage par l'API, dans la limite des droits de chaque utilisateur : désactivez-les sur une installation où aucune application ne doit écrire. Les requêtes SQL brutes ne sont pas bornées par les droits par module : un appelant peut lire une table qu'aucun de ses écrans ne lui ouvre. Désactivez cette option si ce point compte pour vos dossiers.
Les boutons
| Bouton | Effet |
|---|---|
| Enregistrer | Valide les saisies et enregistre les paramètres dans la configuration chiffrée |
| Appliquer au serveur | Enregistre, puis régénère le fichier de paramètres du connecteur (appsettings.json) |
| Générer le certificat | Produit le certificat auto-signé à l'emplacement configuré |
Après Enregistrer, le message "Paramètres réseau enregistrés. Redémarrez le service pour les appliquer." s'affiche. Après Appliquer au serveur, le message de confirmation rappelle le redémarrage et peut signaler deux points d'attention : certificat introuvable, ou écoute EasyConnect activée sans adresse de réseau privé connue.
Pas à pas
Exposer le connecteur en HTTPS sur un port
- Activez le Mode Standard, puis dans la partie Standard l'interrupteur HTTPS ; indiquez le port.
- Laissez l'adresse d'écoute à
*, ou choisissez une carte réseau précise. - Renseignez l'IP / URL d'appel telle que les clients la voient.
- Restreignez les Hôtes autorisés à ce nom d'hôte.
- Renseignez le certificat, puis cliquez sur Générer le certificat si vous utilisez un certificat local.
- Cliquez sur Appliquer au serveur.
- Redémarrez le service depuis l'écran Accueil.
- Ouvrez et redirigez ce port sur le pare-feu vers ce serveur.
Ce que l'écran écrit
| Action | Destination |
|---|---|
| Enregistrer | Adresse et ports, adresse d'appel, hôtes autorisés, proxys de confiance, options de l'API (outil de test, écritures v2, requêtes SQL brutes), redirection HTTPS, paramètres du certificat et réglages EasyConnect, dans le fichier de configuration chiffré C:\ProgramData\Sage\SenSaaS\SenSaaS.config |
| Appliquer au serveur | En plus de l'enregistrement, régénère le fichier appsettings.json du connecteur (points d'écoute, certificat et clé de signature des jetons) |
| Générer le certificat | Crée le fichier .pfx à l'emplacement configuré |
Le mot de passe du certificat est conservé dans le fichier chiffré.
En cas d'erreur
| Message | Cause | Correction |
|---|---|---|
| "Le port HTTP doit être compris entre 1 et 65535." | Port hors bornes | Corriger le port |
| "Le port HTTPS doit être compris entre 1 et 65535." | Port hors bornes | Corriger le port |
| "Au moins une écoute doit être activée : port HTTP, port HTTPS ou EasyConnect." | Tous les modes désactivés | Activer au moins un mode |
| "Les ports HTTP et HTTPS doivent être différents." | Même port sur les deux protocoles | Choisir deux ports distincts |
| "Le port EasyConnect (…) est déjà utilisé par un port standard sur la même interface : choisissez un autre port." | Conflit de port entre les deux modes | Choisir un autre port EasyConnect, ou restreindre l'adresse d'écoute standard |
| "Proxy de confiance invalide : "…" (attendu : adresse IP ou réseau CIDR…)." | Entrée mal formée | Corriger la ligne concernée |
| "Le mode Let's Encrypt ne nécessite pas de certificat local." | Génération demandée alors que Let's Encrypt est actif | Désactiver Let's Encrypt, ou ne pas générer de certificat |
| "Renseignez un mot de passe pour le certificat." | Mot de passe vide | Saisir un mot de passe |
| "Renseignez un nom de fichier pour le certificat (.pfx)." | Emplacement vide | Saisir un nom de fichier |
| "Emplacement de certificat invalide : indiquez un nom de fichier (pas un chemin absolu)." | Un chemin absolu a été saisi | Saisir seulement le nom du fichier |
| "Échec de la génération du certificat : …" | Erreur système lors de la création du fichier | Vérifier les droits sur le dossier de configuration |
| "Échec de l'application de la configuration : …" | Écriture du fichier de paramètres impossible | Relancer l'outil en tant qu'administrateur |
| "… Attention : le certificat .pfx est introuvable : générez-le avant de démarrer en HTTPS." | HTTPS ou EasyConnect actif sans certificat sur le disque | Cliquer sur Générer le certificat |
| "… Attention : écoute EasyConnect activée mais adresse du réseau privé inconnue : rejoignez le réseau (onglet EasyConnect) puis réappliquez." | Le connecteur n'a pas encore rejoint le réseau privé | Rejoindre le réseau dans la partie EasyConnect, puis réappliquer |
| "Impossible d'ouvrir le navigateur : …" | Le lien de l'outil de test n'a pas pu être ouvert | Copier l'adresse et l'ouvrir manuellement |